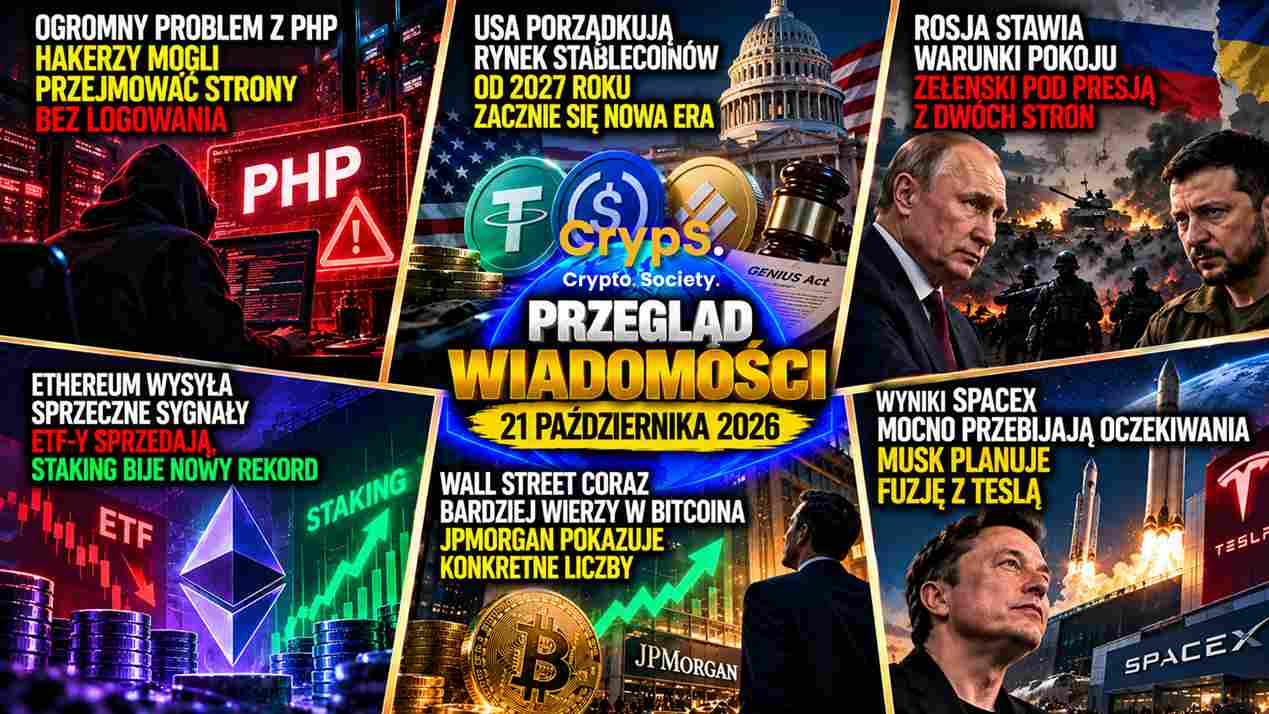


Internet otrzymał dziś najpoważniejszy od lat sygnał alarmowy. W PHP, czyli technologii stojącej za lwią częścią stron WWW, wykryto dwie krytyczne luki, które mogły pozwolić hakerom przejąć serwer bez potrzeby logowania. Problem jest tym poważniejszy, że próby ataków zaczęły pojawiać się jeszcze przed oficjalnym wydaniem poprawek.
- Dwie luki w PHP otrzymały ocenę 9,2/10 pod względem zagrożenia. W skrajnym przypadku atakujący mógł uruchomić własne polecenia na serwerze, wykraść dane albo przejąć stronę.
- PHP jest wykorzystywane przez około 70% stron, dla których można rozpoznać język działający po stronie serwera. Część europejskich instytucji publicznych profilaktycznie wyłączyła swoje witryny.
- W znalezieniu błędów pomogły modele AI. OpenAI przez około dwa miesiące współpracowało z badaczami i twórcami PHP nad przygotowaniem poprawek.
Krytyczna luka w PHP
PHP to język programowania działający pod powierzchnią wielu stron internetowych.
Użytkownik zazwyczaj go nie widzi, ale to właśnie ten system może odpowiadać m.in. za logowanie, formularze, połączenie z bazą danych czy generowanie treści strony.
Korzystają z niego miliony witryn, w tym ogromna część stron opartych na WordPressie.
PHP odpowiada za działanie ogromnej części internetu, bowiem korzysta z niego około 70% stron, w przypadku których da się rozpoznać używaną technologię.
Problem dotyczył dwóch błędów oznaczonych jako CVE-2026-109618 i CVE-2026-109619.
Chodzi bowiem o to, że w określonych warunkach napastnik mógł wysłać odpowiednio przygotowane żądanie do serwera i doprowadzić do sytuacji, w której ten uruchomił jego kod bez konieczności podawania hasła.
Skutkiem tego mogła być kradzież danych, podmiana zawartości strony albo pełne przejęcie serwera.
Ataki zaczęły się przed wydaniem poprawki
PHP Foundation dzień wcześniej zapowiedziała, że konieczne jest pilne wdrożenie aktualizacji bezpieczeństwa, które zaplanowano na 21 października.
Szczegóły problemu zaczęły jednak wyciekać wcześniej.
Cloudflare poinformowało o pojawieniu się pierwszych prób wykorzystania luk i wdrożyło dodatkowe zabezpieczenia dla swoich klientów.
Część instytucji w Europie zdecydowała się profilaktycznie wyłączyć witryny do czasu instalacji poprawek.
Ostatecznie wydano wersje PHP 8.5.12, 8.4.27, 8.3.36 oraz 8.2.35, których instalację zalecają twórcy PHP.
Dla przeciętnego internauty oznacza to przede wszystkim, że nie trzeba aktualizować telefonu czy przeglądarki.
Problem leży po stronie właścicieli stron, administratorów serwerów i firm hostingowych.
AI znalazła lukę, zanim wykorzystali ją hakerzy
Cała ta historia ma jeszcze jeden ciekawy element.
Stojąca za ChatGPT firma OpenAI poinformowała, że jej modele AI pomogły badaczom znaleźć podatności w ramach inicjatywy Patch the Planet.
Współpracowali twórcy PHP, firmy zajmujące się cyberbezpieczeństwem oraz dostawcy infrastruktury przez około dwa miesiące wspólnie pracowali nad przygotowaniem obrony przez ewentualną ingerencję cyberprzestępców.
OpenAI określiło sytuację jako przykład tzw. „okna obrońcy”, czyli momentu, w którym sztuczna inteligencja wykrywa poważny błąd wcześniej niż cyberprzestępcy i daje administratorom czas na przygotowanie zabezpieczeń.
Śledź CrypS. w Google News. Czytaj najważniejsze wiadomości bezpośrednio w Google! Obserwuj ->
Zajrzyj na nasz telegram i dołącz do Crypto. Society. Dołącz ->