

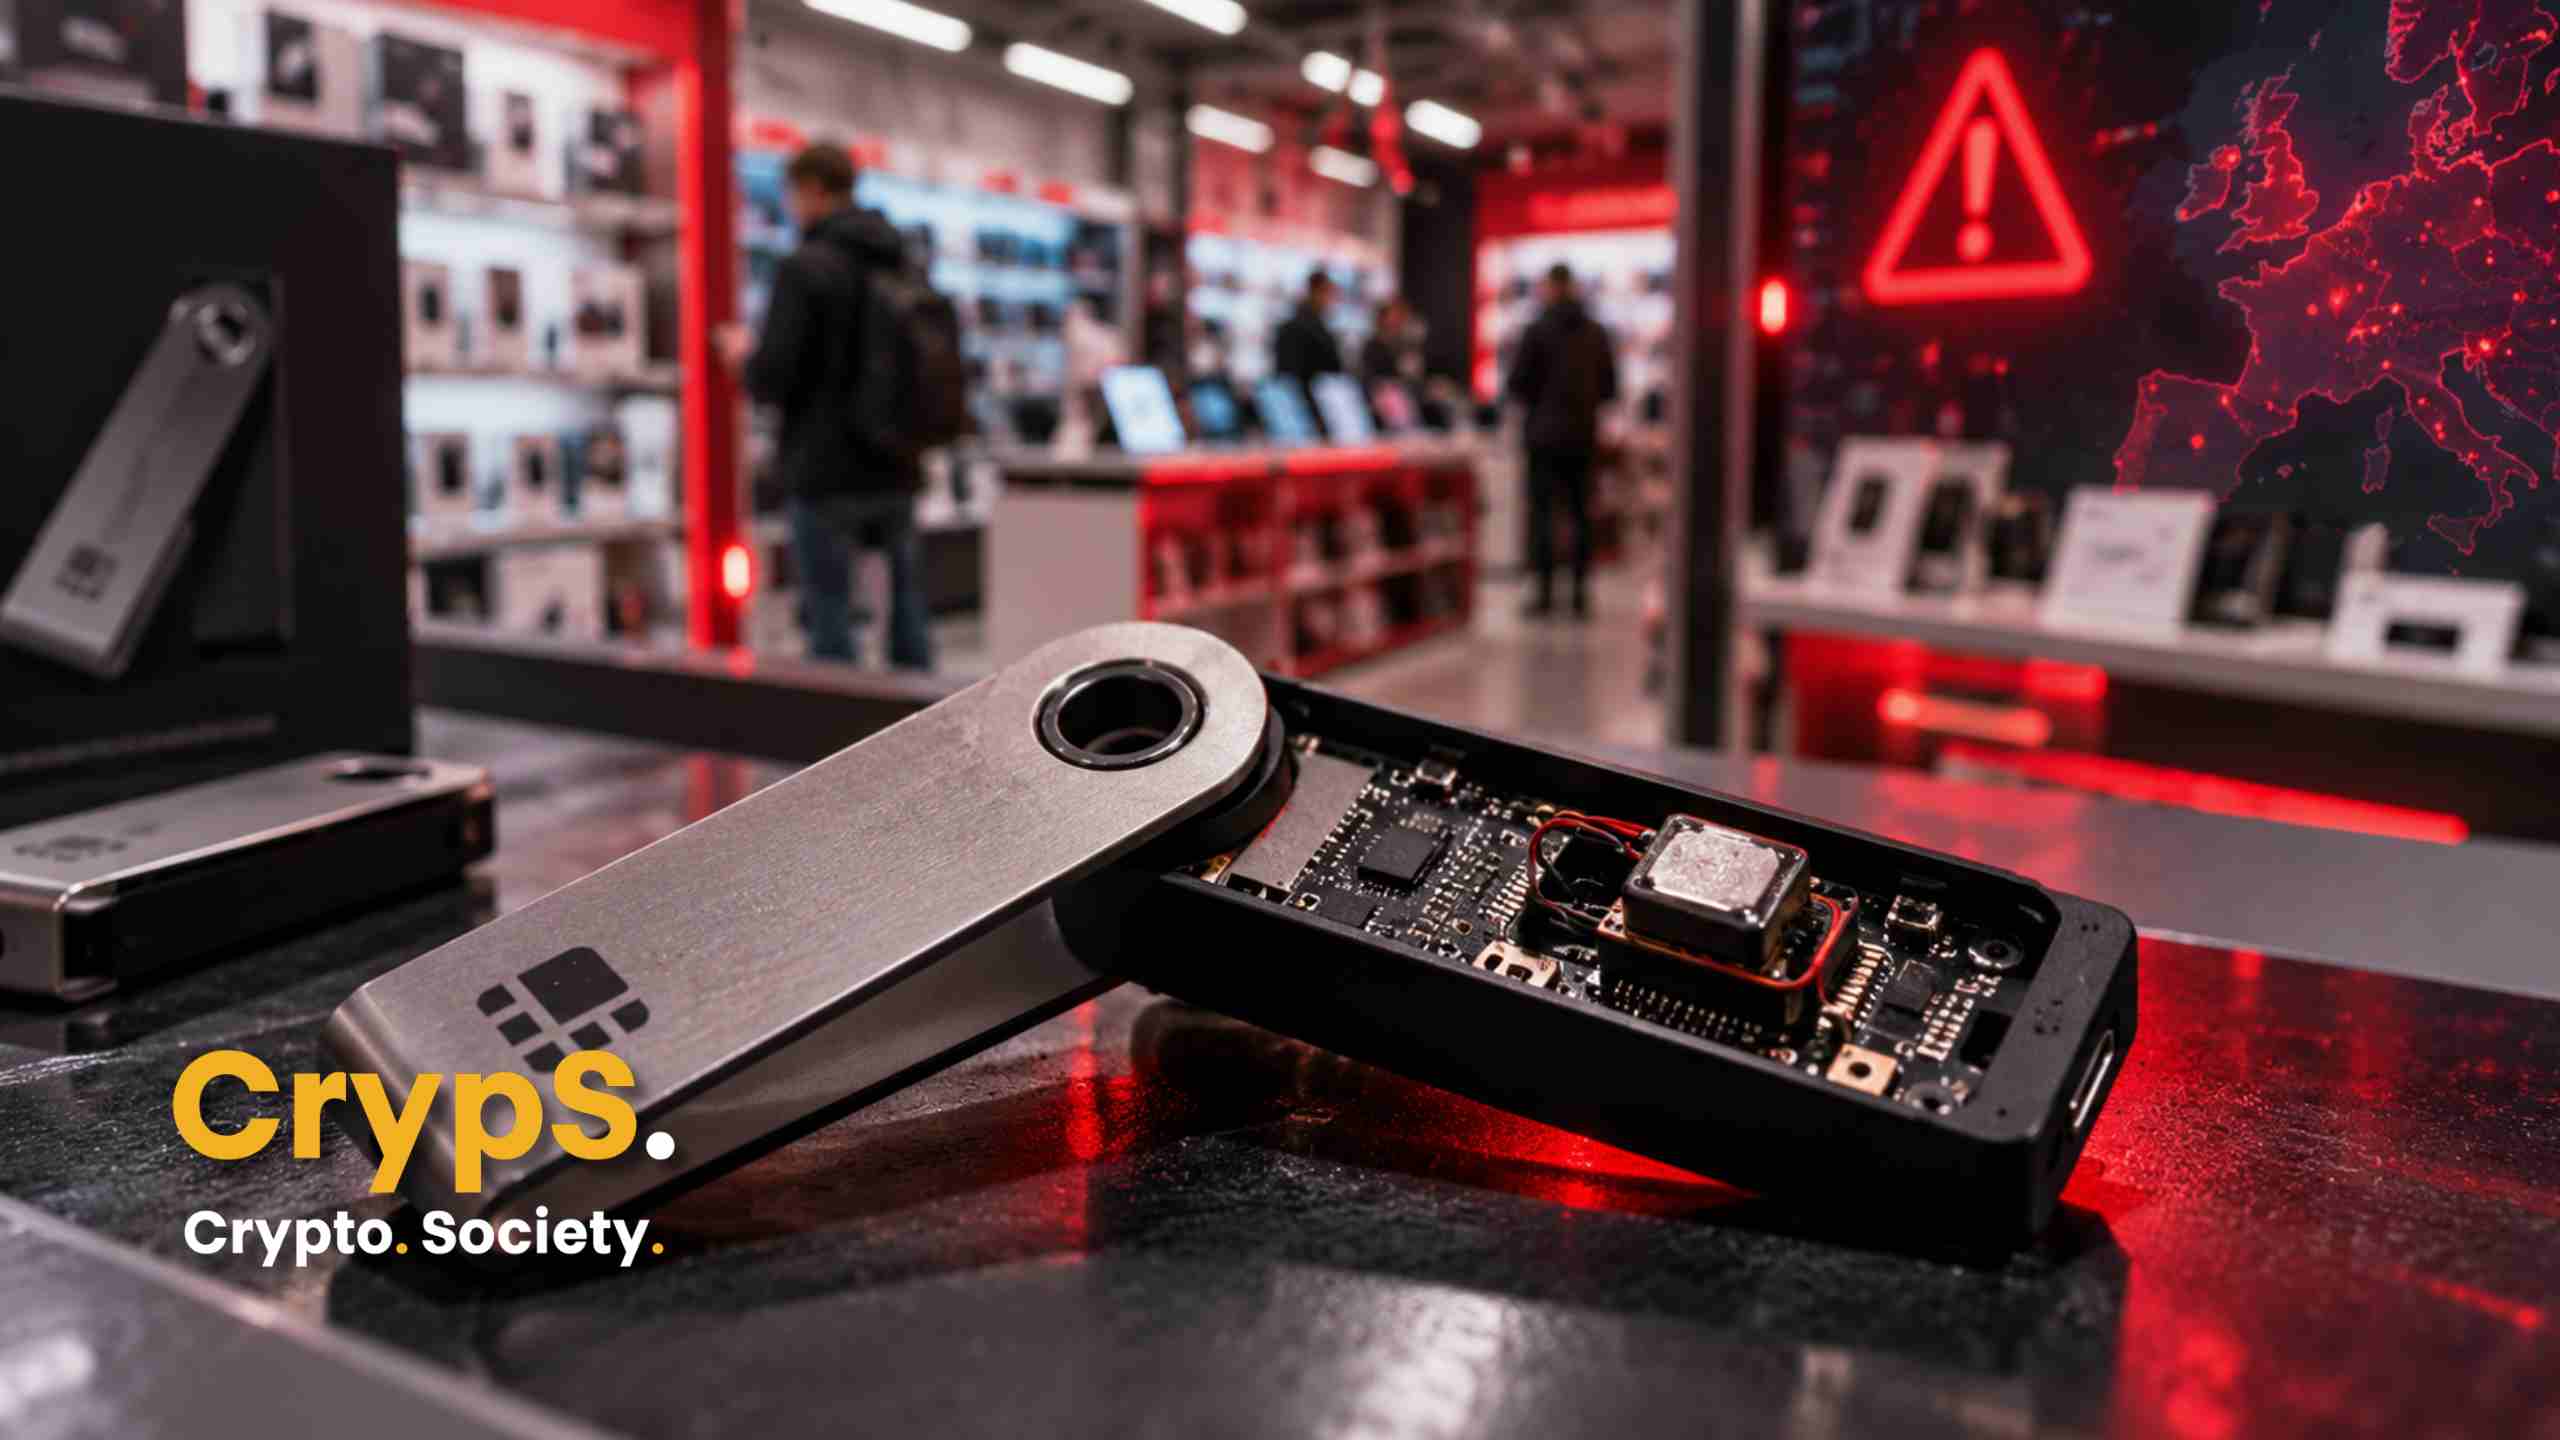
Afera wokół portfeli Ledger zatacza coraz szersze kręgi. MediaMarkt zdecydował się prewencyjnie usunąć wszystkie urządzenia producenta portfeli na kryptowaluty ze swoich sklepów oraz ze sprzedaży internetowej. Natomiast Ledger ujawnił właśnie, jak działał implant znaleziony w portfelach powiązanych z azjatyckim resellerem CryptoBilis.
- MediaMarkt wstrzymał sprzedaż portfeli Ledger po doniesieniach o zmodyfikowanych urządzeniach kupionych w Europie.
- Na ten moment nie ma jednak potwierdzonych strat środków związanych z MediaMarkt.
- Wszystkie potwierdzone przez Ledger przypadki kradzieży środków nadal prowadzą do CryptoBilis w Azji Południowo-Wschodniej.
- Analitycy on-chain szacują straty na około 93 miliony dolarów, ale Ledger nie potwierdził oficjalnej kwoty.
- Portfele sprzętowe na kryptowaluty należy kupować tylko i wyłącznie bezpośrednio ze strony producenta.
MediaMarkt wstrzymuje sprzedaż portfeli Ledger
Jak pisaliśmy wczoraj, w ostatnich dniach pojawiły się pierwsze doniesienia o zmodyfikowanych fizycznie portfelach Ledger, które zostały zakupione w europejskich sklepach MediaMarkt.
Teraz sprawa weszła na kolejny poziom. MediaMarkt przekazał, że wycofał wszystkie produkty Ledger ze swoich sklepów oraz platform internetowych i pozostaje w kontakcie z producentem.
Decyzja zapadła po tym, jak użytkownik o pseudonimie Johannes poinformował o dwóch urządzeniach kupionych w różnych punktach MediaMarkt.
Według jego relacji oba zawierały dodatkowe przewody i moduły komórkowe, których w oryginalnym urządzeniu nie powinno być.
Co ważne, wciąż nie odnotowano przypadku kradzieży kryptowalut z portfeli zakupionych w MediaMarkt, co nie oznacza jednak, że zagrożenie nie istnieje.
Sytuacja wygląda zupełnie inaczej w Azji Południowo-Wschodniej.
Ledger potwierdził, że w co najmniej jednym urządzeniu sprzedanym przez CryptoBilis znaleziono nieautoryzowany implant sprzętowy.
Firma ustaliła, że dodatkowy układ potrafił przechwytywać 24-wyrazową frazę odzyskiwania wyświetlaną podczas konfiguracji portfela, a następnie wysyłać ją do atakujących za pomocą połączenia LTE i wbudowanej karty eSIM.
Szczególnie niepokojące jest to, że implant działał poza bezpiecznym chipem urządzenia i nie musiał ingerować w system operacyjny czy podpisy cyfrowe Ledger.
Oznacza to, że tradycyjna weryfikacja autentyczności urządzenia mogła nie być w stanie wykryć fizycznej modyfikacji.
Skala strat nadal nie została oficjalnie określona przez producenta.
Analizy on-chain szacują jednak, że sprawcy mogli przejąć około 93,2 miliona dolarów z 315 portfeli.
Ledger podkreśla, że wszystkie potwierdzone przypadki kradzieży z incydentu z 9 października dotyczą urządzeń sprzedanych przez CryptoBilis, a jego własne systemy oraz bezpośredni kanał sprzedaży pozostają bezpieczne.
Firma bada jednak zgłoszenia dotyczące innych lokalizacji.
Na razie więc mamy dwie odrębne kwestie: potwierdzone kradzieże związane z CryptoBilis oraz niepotwierdzony jeszcze wątek europejski, który był na tyle poważny, że MediaMarkt zdecydował się całkowicie wstrzymać sprzedaż urządzeń Ledger.
Śledź CrypS. w Google News. Czytaj najważniejsze wiadomości bezpośrednio w Google! Obserwuj ->
Zajrzyj na nasz telegram i dołącz do Crypto. Society. Dołącz ->